Saldırının Kapsamı ve Hedefleri
Kaspersky siber güvenlik ekibi, resmi Zoom ve DocuSign e-postalarını taklit eden aktif bir oltalama kampanyasını saptadı. Tatil sezonunun hemen ardından başlayan saldırı, Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesapları hedef almıştır. Eylül 2026 itibariyle kampanya kapsamında tespit edilen oltalama e-postası sayısı 1000'i aşmıştır.
İlk Dalga: DocuSign Taklit Saldırısı
Saldırının ilk aşamasında dolandırıcılar, DocuSign'dan gelen resmi iletiler gibi görünen sahte e-postalar gönderdiler. İçerik ve tasarım açısından meşru yazışmaları taklit eden bu mesajlar, alıcıları kurumsal kimlik bilgilerini çalmayı amaçlayan zararlı oltalama bağlantılarına yönlendiriyordu. E-postalar, banka ve finans kuruluşları başta olmak üzere çeşitli kurumsal ortamlara ulaştırılmıştır.
İkinci Dalga: Zoom Taklit Saldırısı
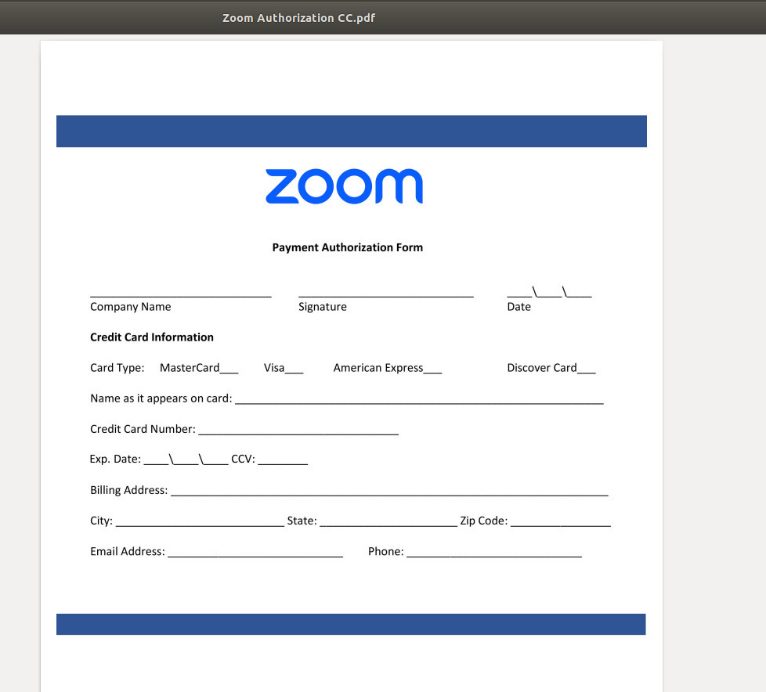
Yaklaşık bir hafta sonra başlayan ikinci dalgada saldırganlar, resmi Zoom bildirimlerini taklit etmeyi tercih etti. E-postaların asıl amacı, alıcılara panik yaşatmak olmuştur. Mesajlarda kullanıcı hesaplarının askıya alınmak üzere olduğu ifade edilerek acil işlem yapması talep edilmiştir. Kampanyada iki temel tuzak kullanılmıştır:
- Alıcıları kimlik avı (phishing) sayfalarına yönlendiren sahte bağlantılar
- Kişisel veriler ve kredi kartı bilgilerini toplayan yerleşik formlar
Temel Taktiklerin Etkisinin Devam Etmesi
Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ilişkin değerlendirmesinde siber saldırganların neden basit yöntemlere güvenmeye devam ettiğini açıklamıştır. Kovtun'a göre, yapay zeka ve ileri teknolojilerin yaygınlaşmasına rağmen, eski ve ilkel dolandırıcılık yöntemleri varlığını sürdürmektedir.
"Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor" diyen Kovtun, bu sadeliğin bazen oldukça işe yarayabileceğini vurgulamıştır.
Dolandırıcılar, yoğun e-posta trafiği arasında çalışanların en belirgin oltalama işaretlerini gözden kaçırabileceklerini hesap etmektedir. Ayrıca, kurumsal dünyada yaygın olarak kullanılan Zoom ve DocuSign gibi popüler markaları seçerek başarılı taklit oranını artırmaya çalışmaktadırlar.
Önerilen Korunma Önlemleri
Kaspersky uzmanları, kurumsal ortamı bu tür saldırılara karşı güvence altına almak için üç temel adım önermektedir:
E-posta Güvenliğini Otomatikleştirin
Kaspersky Security for Mail Server gibi özel güvenlik çözümleri, kurumsal e-postaları spam, zararlı yazılım ve oltalama girişimlerine karşı korumaktadır. Bu tür gelişmiş çözümler, hem geleneksel hem de yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunmaktadır.
Düzenli Farkındalık Eğitimleri Düzenleyin
Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler yapılmalıdır.
Bütünleşik Koruma Katmanı Oluşturun
Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulanmalıdır. Özellikle KOBİ'ler için geliştirilen Kaspersky Small Office Security Premium gibi çözümler, personelin oltalama tuzaklarına düşmesini engeller ve çalışanları eğitmektedir.