Uzay Altyapısı Siber Tehditler Altında
Kaspersky ICS CERT tarafından yayımlanan güncel rapor, uzay sistemlerinin siber saldırıların hem hedefi hem de kötü niyetli faaliyetlerin gizlenmesi için araç olarak kullanılabileceğini ortaya koymaktadır. Kamuya açık veriler, 1957 yılından 2020'li yılların başına kadar uzay sistemlerini hedef alan 100'den fazla siber olayın kayıtlara geçtiğini göstermektedir.
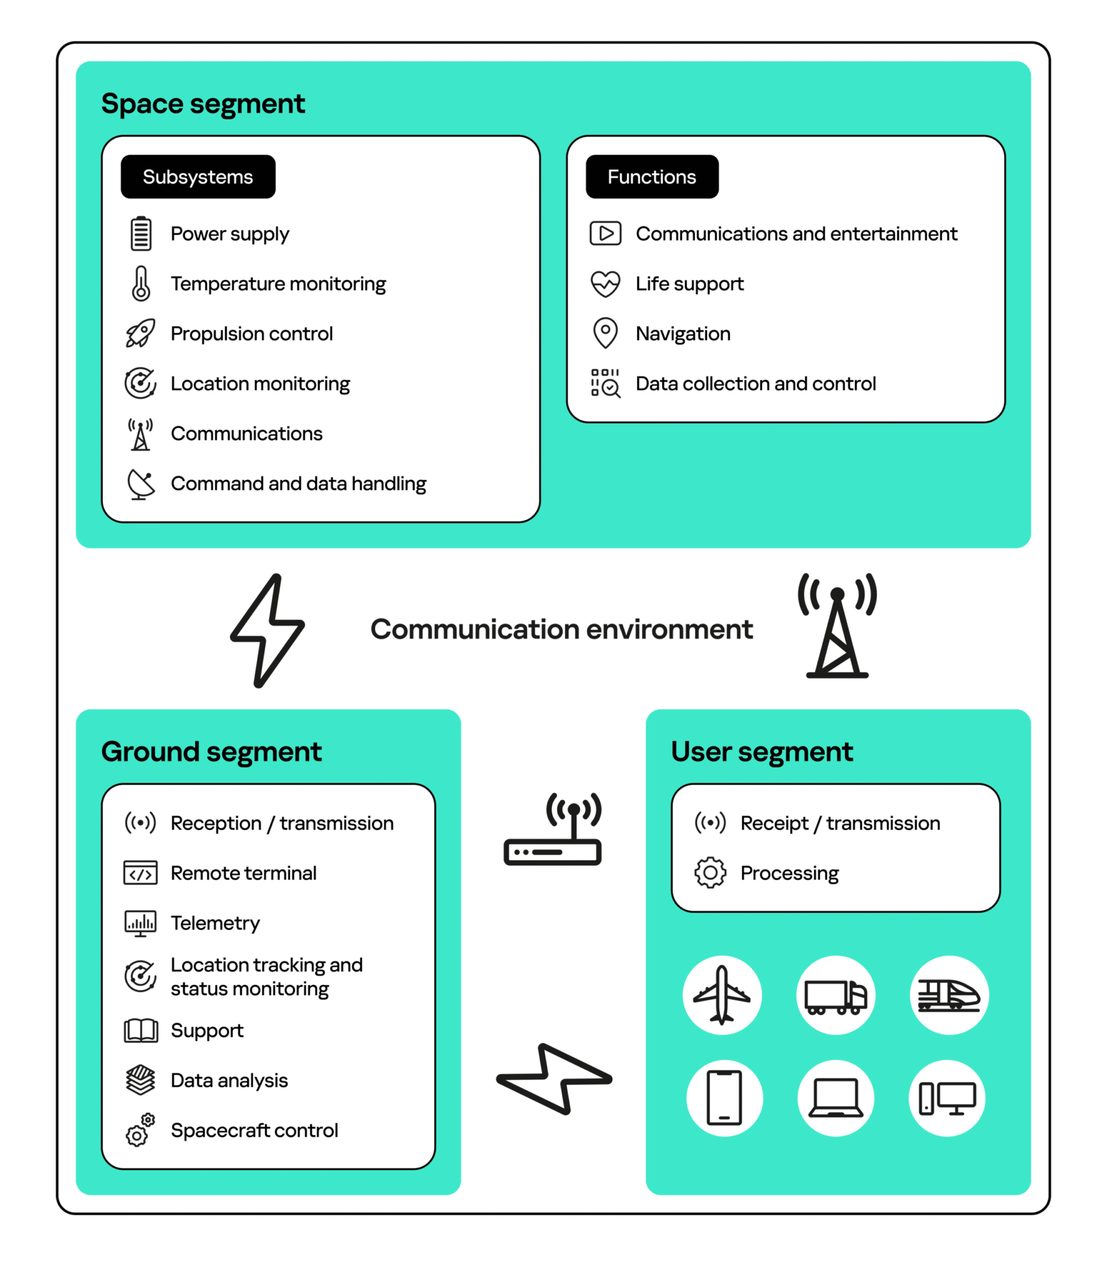
Modern bir uzay sistemi, artık yalnızca yörüngede yer alan uyduları ifade etmemektedir. Yer kontrol istasyonları, karasal iletişim hatları, kullanıcı terminalleri ve üçüncü taraf yazılımlardan oluşan karmaşık ve birbiriyle bağlantılı bir ağ yapısını kapsayarak bu sistemin tüm bileşenleri tehdit altında bulunmaktadır. Saldırganlar çoğunlukla bu zincirin en erişilebilir ve güvenlik seviyesi en zayıf halkalarını hedef almaktadırlar.
Küresel Navigasyon Uydu Sistemleri: Kritik Risk Alanı
Kaspersky'nin önceki raporları, özellikle Küresel Navigasyon Uydu Sistemleri (GNSS) üzerindeki kritik risklerin altını çizmektedir. 2023 yılında Karadeniz bölgesinde GPS/GNSS sinyal yanıltma (spoofing) vakalarında yaşanan keskin artışın ardından Kaspersky araştırmacıları, dünya genelindeki 70 donanım üreticisiyle iş birliği yaparak internete açık GNSS cihazlarını denetlemiştir.
İncelemeler sonucunda, 3.000'den fazla GNSS alıcısının doğrudan internet üzerinden gelebilecek saldırılara açık olduğu tespit edilmiştir. Bu durum denizcilik, havacılık ve kara lojistiği açısından ciddi riskler barındırmaktadır.
Kuruluşların sistemlerini internet kaynaklı tehditlerden korumak için GNSS alıcılarını dış ağ erişimine kapalı tutması, internet bağlantısının zorunlu olduğu senaryolarda ise cihazları güçlü kimlik doğrulama mekanizmalarıyla koruma altına alması önerilmektedir.
Uydu Altyapısı: Gizlilik İçin Kulanılan Araç
Tehdit aktörleri, kötü niyetli faaliyetlerini gizlemek amacıyla uydu altyapılarını sıklıkla paravan olarak kullanmaktadırlar. 2010'lu yıllar boyunca Turla ve Whitebear gibi Gelişmiş Kalıcı Tehdit (APT) grupları, sunucu iletişimlerini şifrelenmemiş uydu iniş hattı trafiği üzerinden yönlendirerek benzeri görülmemiş bir gizlilik düzeyi yakalamışlardır.
Uydu sinyallerine müdahalenin teknik eşiğinin düşüklüğü ise bu sorunu daha da derinleştirmektedir. 2009 yılında Orta Doğu'daki milis grupların, askeri sistemlerden gelen şifrelenmemiş video yayınlarını piyasada satılan düşük maliyetli yazılımlarla ele geçirebildikleri görülmüştür. Günümüzde ise Thrip gibi sofistike APT grupları, kritik uzay altyapılarını izlemek ya da doğrudan kesintiye uğratmak amacıyla uydu operatörlerini ve coğrafi bilgi/haritalama veritabanlarını hedef almaya devam etmektedirler.
Büyük Ölçekli Saldırıların Yıkıcı Etkisi
Kaspersky ICS CERT raporu, uzay odaklı siber saldırıların kritik ikincil etkilerine dikkat çekmektedir. 2022 yılında uydu operatörü Viasat'ın KA-SAT ağına yönelik büyük çaplı bir siber saldırı gerçekleştirilmiştir. Hatalı yapılandırılmış bir VPN cihazı üzerinden başlatılan saldırıda tehdit aktörleri "AcidRain" adlı veri silici kötü amaçlı yazılımı konuşlandırarak Avrupa genelinde yaklaşık 30.000 uydu terminalini devre dışı bırakmış ve 5.800'den fazla rüzgar türbininin uzaktan operasyonunu dolaylı yoldan durdurmuştur.
Tehditler Yoğunlaşıyor
Sandworm APT grubuyla ilişkilendirilen "AcidPour" adlı son derece yıkıcı yazılımın 2024'teki keşfi, bu tehlikeli eğilimin tırmandığını göstermektedir. AcidPour, öncekinden farklı olarak çok daha geniş bir Linux yönlendirici, uydu modemi ve veri depolama sistemi yelpazesini hedef almaktadır.
Kaspersky Güvenlik Analizi Uzmanı Ekaterina Rudina konuyla ilgili olarak, bir uzay sisteminin yalnızca yörüngeye gönderilen unsurlardan ibaret olmadığını belirtmiş; yer tarafı hizmetler, uydu operatörleri ve son kullanıcı sistemlerinin tamamının siber güvenlik tehditlerine karşı korunması gerektiğini vurgulamıştır.