MacSync: macOS'u Hedef Alan Gelişmiş Malware
Kaspersky araştırmacıları, macOS işletim sistemine yönelik "MacSync" adlı bilgi hırsızı yazılımının gelişmiş bir varyantını ortaya çıkardı. İlk olarak 2024–2025 döneminde AMOS malware'inin bir türevi olarak görünen MacSync, Eylül 2026'da tespit edilen bu son sürümde önemli bir evrim geçirdi.
Tespit edilen yeni varyant, karmaşık bir bulaşma zinciri kullanarak hedef sisteme hem bilgi hırsızı yazılım hem de arka kapı (backdoor) yüklerken; oturum kimlik bilgilerini, çeşitli kullanıcı verilerini ve kripto varlıkları tehlikeye atıyor.
Saldırı Mekanizması
Saldırı, kullanıcının cihazına kötü amaçlı bir dosya indirmesiyle başlıyor. Tehdit aktörleri, söz konusu dosyayı belge paylaşım uygulaması, kripto cüzdan uygulaması veya diğer popüler yazılımlar olarak maskeliyor.
Bulaşma zincirinin bazı aşamalarında, kötü amaçlı indirmeler herkese açık bir iCloud takvim girdisinde .ics formatında barındırılabiliyor. Bu yöntem, saldırganların enfeksiyonu yaymak için yaratıcı ve gizli kanallar kullandığını gösteriyor.
Bilgi Hırsızı Bileşeni
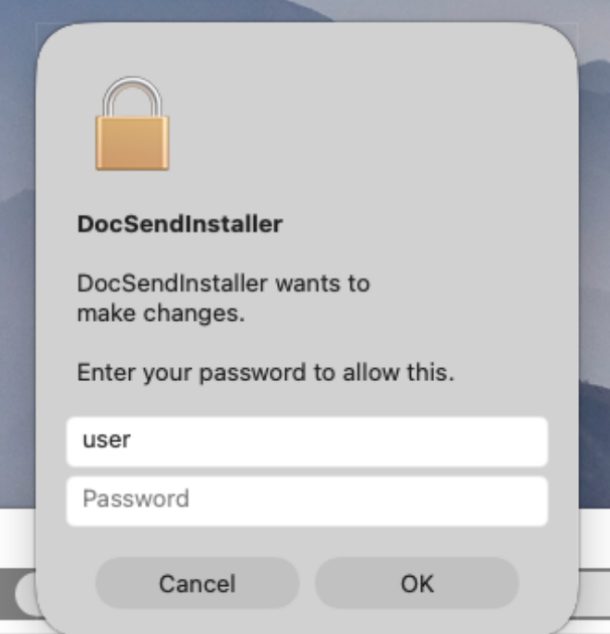
MacSync'in bilgi hırsızı bileşeni, çalıştırıldığında kullanıcının indirdiğini düşündüğü uygulamanın arayüzünü taklit eder. Ardından yönetici hesabı parolası istenir.
Parola girildiğinde, ekranda uygulamanın "hasarlı" olduğu ve çöp kutusuna taşınması gerektiğini belirten bir bildirim görüntülenir. Bu sosyal mühendislik tekniği, kullanıcının dikkatini dağıtmak amacıyla tasarlanmıştır.
Bilgi hırsızı aşağıdaki verileri toplar:
- Web tarayıcı verileri (gezinme geçmişi, çerezler, kayıtlı kimlik bilgileri)
- Kripto cüzdan uygulamalarındaki veriler
- Telegram mesajlaşma verileri
- Cihazın oturum açma bilgileri ve parolası
- Keychain dosyası
- Yüklü uygulamaların listesi
- Cihaz modeli ve donanım bilgileri
- SSH ve ZSH yapılandırmaları
Arka Kapı Bileşeni ve Kripto Tehdidi
MacSync'in ikinci bileşeni olan arka kapı, meşru Finder uygulaması gibi gizleniyor ve saldırganlara kullanıcı verilerine uzaktan erişim imkânı sağlıyor.
Saldırganlar, bu arka kapı aracılığıyla özellikle web tarayıcısına değiştirilmiş eklentileri yükleyebilir. Söz konusu eklentilerin, kripto cüzdan eklentilerini kötü amaçlı olanlarla değiştirmek için kullanıldığı düşünülüyor.
Ayrıca saldırganlar:
- Meşru Ledger kripto cüzdan uygulamasını kötü amaçlı bir kopyayla değiştirebiliyor
- Çeşitli sistem bilgilerini ve kullanıcı dosyalarını toplayabiliyor
- Rastgele kod çalıştırarak sistemi tamamen kontrol altına alabiliyorlar
Uzman Uyarısı
Kaspersky Güvenlik Uzmanı Sergey Puzan, yeni MacSync sürümünün sunduğu yetenekler ve daha karmaşık enfeksiyon zinciriyle önceki varyantlardan belirgin şekilde ayrıldığını ifade etti. Tehdit aktörlerinin, kurbanın cihazına ilk erişimi sağlamak için sosyal mühendislik yöntemlerini de hızla geliştirdiğini belirtti.
Uzmanlar, özellikle geliştiricisi güvenilir olmayan yeni uygulamalar yüklenirken son derece temkinli olunmasını ve indirilen yazılımların orijinal geliştiriciye ait olup olmadığının her zaman resmi ve güvenilir kaynaklarda kontrol edilmesini tavsiye ediyor.