Yönetici Hesapları Neden Kritik Güvenlik Tehdidi?
Siber güvenlik alanında küresel lider Bitdefender, şirketlerin tüm BT altyapısına erişim sağlayan yönetici hesaplarının siber güvenlikte en kritik noktalardan biri olduğuna dikkat çekiyor. Yönetici hesapları şirketlerin sunucularına, kullanıcı hesaplarına, güvenlik ayarlarına ve yedekleme sistemlerine tek noktadan erişim sağlıyor. Bu nedenle bir yönetici hesabının kontrolü, şirketin tüm dijital altyapısının kontrolü anlamına gelebiliyor.
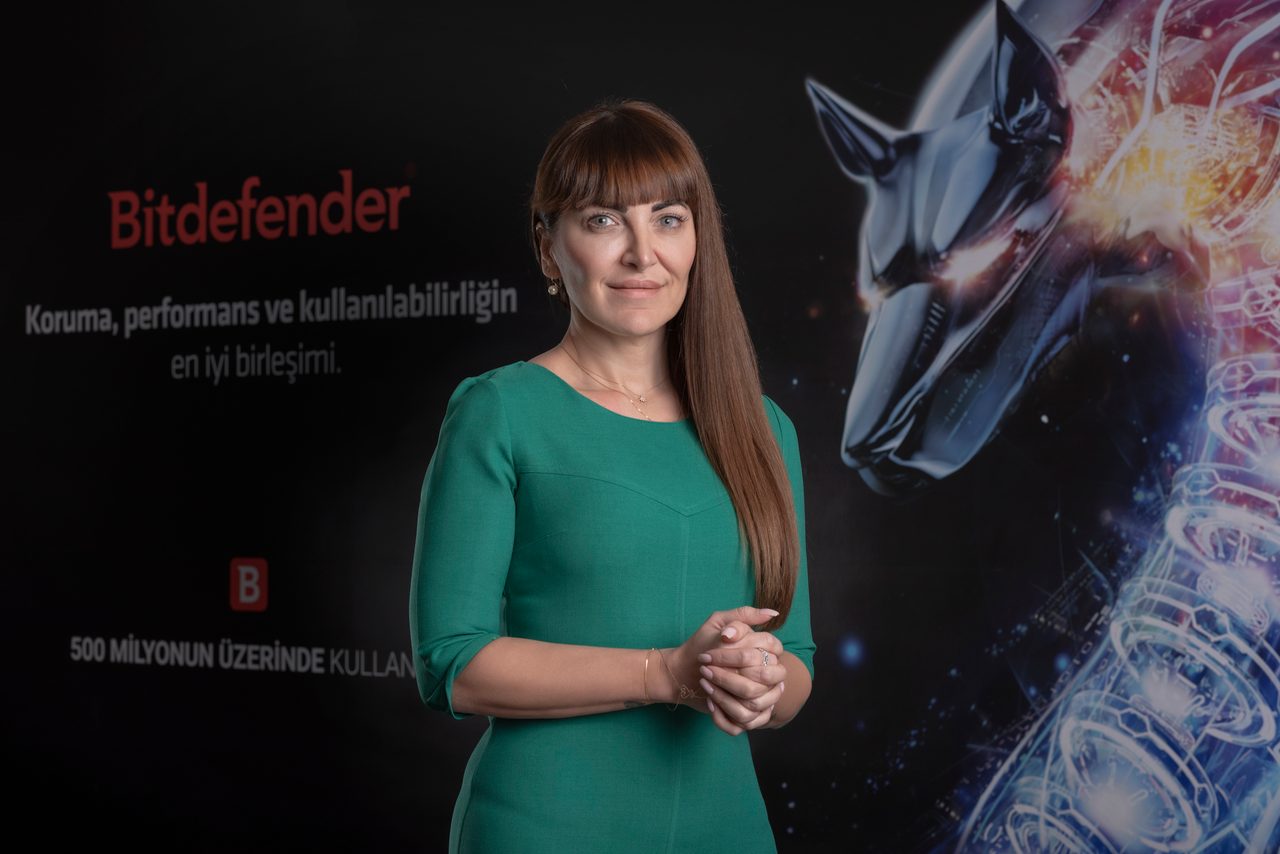
Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, yanlış ellere geçen bir yönetici hesabının tek bir kişinin sunuculara, kullanıcı hesaplarına ve iş sürekliliğine doğrudan zarar vermesine neden olabileceğini belirtiyor.
Yönetici Hesaplarının Ele Geçirilme Yolları
Yönetici hesaplarına yönelik riskler farklı biçimlerde ortaya çıkabiliyor:
- Saldırganlar oltalama yoluyla sistem yöneticisinin şifresini ele geçirebiliyor
- İşten ayrılan çalışanın kapatılmayan hesabı açık bir kapı olarak kalabiliyor
- Yetkili bir kullanıcı sahip olduğu erişimi kötüye kullanabiliyor
Gerçek Hayattan Örnek: ABD Adalet Bakanlığı Davası
ABD Adalet Bakanlığı'nın kısa süre önce açıkladığı bir davada, bir şirketin altyapı mühendisi yönetici yetkilerini kullanarak yüzlerce sunucu ve binlerce bilgisayara erişimi engellemeyi planlamış ve şirketten yaklaşık 750 bin dolar talep etmişti.
Saldırganlar Zararlı Yazılıma İhtiyaç Duymayabilir
Akkoyunlu, son dönemde gözlemlenen vakalarda dikkat çeken noktayı şu şekilde açıklıyor: "Saldırganların çoğu zaman zararlı yazılıma bile ihtiyacı yoktur. Uzak masaüstü bağlantıları ve zamanlanmış görevler gibi şirketin kendi yönetim araçları, yetkili bir hesapla kullanıldığında bir fidye yazılımıyla aynı etkiyi yaratabilir."
Akkoyunlu, pek çok şirkette yönetici yetkileri yıllar boyunca göz önünden geçirilmediğini ve bu hesapların yaptığı işlemlerin yeterince izlenmediğini vurgulayarak, yüzlerce kullanıcının şifresinin aynı anda değiştirilmesi gibi hareketlerin doğru araçlarla anında fark edilebileceğini belirtiyor.
Yönetici Hesaplarını Korumak İçin 5 Kritik Önlem
Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, şirketlerin yönetici hesaplarını korumak için alması gereken önemleri şu şekilde sıralıyor:
1. En Az Yetki İlkesini Uygulayın
Yönetici yetkilerini en az yetki ilkesine göre dağıtın. Etki alanı yöneticisi gibi geniş yetkili hesapları yalnızca bu yetkiye gerçekten ihtiyaç duyan kişilere verin. Sistem yöneticilerinin günlük işleri için kullandığı hesapları yönetici hesaplarından ayırın.
2. Görev Değişikliklerinde Yetkileri Gözden Geçirin
Görev değişikliklerinde yönetici yetkileri düzenli olarak kontrol edilerek güncellenmeli ve artık ihtiyaç duyulmayan yetkiler kaldırılmalıdır.
3. İşten Ayrılan Çalışanların Hesaplarını Kapatın
İşten ayrılan çalışanların hesapları hemen kapatılmalı ve aktif olarak izlenmeliyse ve silinmeden önce tüm aktiviteleri dokumente edilmelidir.
4. Yönetici Hesaplarının Etkinliğini İzleyin
Yönetici hesaplarının etkinlikleri süreklı olarak izlenmeli ve şüpheli aktiviteler derhal raporlanmalıdır. Sistem yönetim araçlarının kullanımı kayıt altına alınmalı ve analiz edilmelidir.
5. Çok Faktörlü Kimlik Doğrulama Kullanın
Yönetici hesaplarına erişim için çok faktörlü kimlik doğrulama (MFA) veya başka güçlü kimlik doğrulama mekanizmaları uygulanmalıdır.
Sonuç: Yönetici Hesaplarını Korumak İş Sürekliliğini Korumak
Akkoyunlu, yönetici hesaplarını korumak ile şirketin iş sürekliliğini korumak arasında doğru bir ilişki olduğunu vurgulayarak, şirketlerin güvenlik stratejisinde yönetici hesaplarına ayrı bir öncelik vermesi gerektiğini belirtiyor.