Barkod Okuyuculardaki Güvenlik Açığı Keşfedildi
Kaspersky Security Services araştırma ekibi, modern depoların dijital altyapısında kritik bir güvenlik açığını ortaya çıkardı. Bali'de düzenlenen Security Analyst Summit 2026'da paylaşılan bulgulara göre, yaygın olarak kullanılan barkod okuyucu modellerindeki açıklar, e-ticaret tedarik zincirlerini doğrudan siber saldırılara açık hale getirebiliyor.
Depo Ağında Kritik Risk
Modern depolar artık yalnızca ürün depolamaya yönelik yerler değil. Birden fazla teknoloji ve cihazın yer aldığı karmaşık dijital ekosistemlerine dönüşmüştür. Operasyonlardaki kesintiler veya teslimat gecikmelerinin ciddi mali ve itibar kayıplarına yol açması, güvenliğin önemini artırmaktadır. Küresel e-ticaret satışlarının 2019'dan bu yana yaklaşık iki katına çıkarak 6 trilyon doların üzerine ulaşması, tedarik zincirlerinin kesintisiz işlemesinin kritikliğini göstermektedir.
Saldırı Yöntemi: Kimlik Doğrulama Eksikliği
Araştırma, klasik depo kurulumunda bir temel güvenlik açığını tespit etti. Barkod okuyucu cihazları baz istasyonuyla iletişim kursa da, aralarında kimlik doğrulama mekanizması bulunmamaktadır. Baz istasyonu ise iş istasyonu veya başka sistemlere bağlanmaktadır.
Kaspersky'nin bulgularına göre, bu barkod okuyucular depo operasyonel teknoloji (OT) ağına giriş noktası olarak kullanılabiliyor. Saldırı, cihazın kablosuz (Bluetooth) bağlantısı üzerinden gerçekleştirebiliyor.
Saldırı Senaryosu
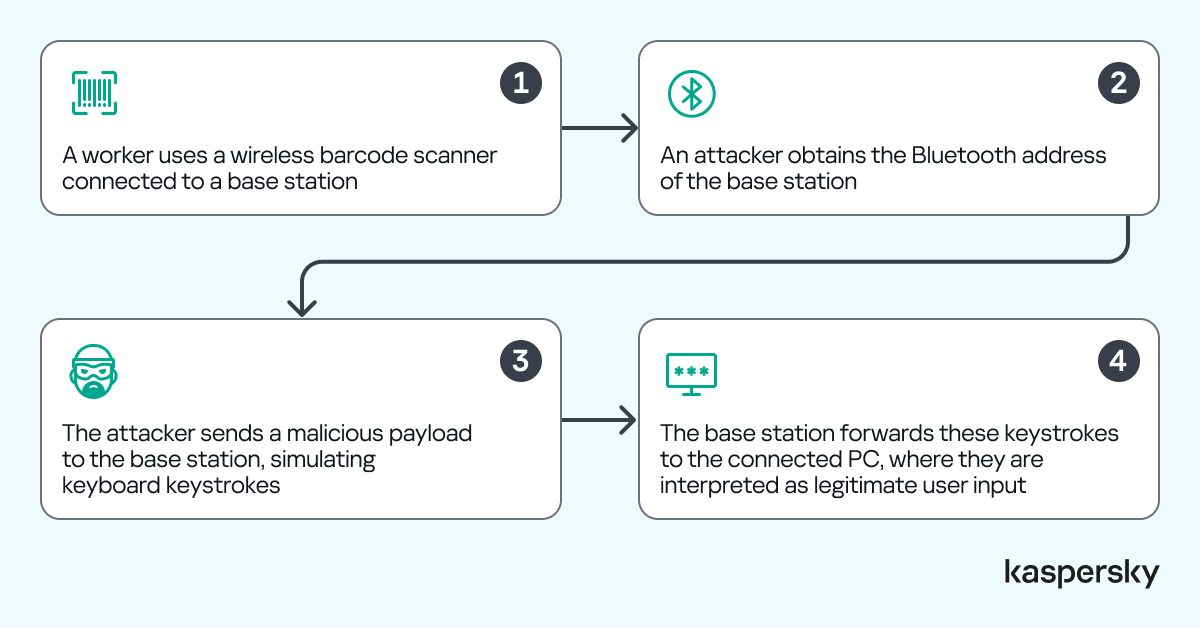
Olası bir saldırı akışı şu şekilde gerçekleşiyor:
- Saldırgan, yakında çalışan bir çalışanın kablosuz barkod okuyucusuyla iletişimi sırasında Bluetooth trafiğini pasif olarak dinleyerek baz istasyonunun Bluetooth adresini öğreniyor.
- Kurulan Bluetooth bağlantısı üzerinden baz istasyonuna kötü amaçlı veri yükü gönderiyor.
- Baz istasyonu bu verileri klavye tuş vuruşları olarak taklit ederek bağlı bilgisayara iletiyor.
- Bilgisayar bunları meşru bir kullanıcının girdileri olarak algılıyor.
- Böylece saldırgan, yetkisiz komutları çalıştırabilmektedir.
Araştırma, bu saldırı yönteminin birden fazla üreticinin cihazlarında gözlemlendiğini göstermektedir.
Operasyonel Tehdit
Saldırgan, bu yöntemle depo ağında ilk kalıcı erişim noktasını (initial foothold) elde edebiliyor. Barkod okuyucu bu saldırıda yalnızca sisteme sızma aracı görevi görmektedir. Kritik nokta ise, ele geçirilen bilgisayarın operasyonel ortamdaki güvenilir konumu ve kritik sistemlerle olan doğrudan bağlantısıdır.
Geniş Sektörel Etki
Bu saldırı vektörleri depo sektörüyle sınırlı değildir. Perakende sektörü ve bu tür cihazların yoğun biçimde kullanıldığı tüm operasyonel alanlar risk altında bulunmaktadır.